一、开启 TUN 模式后的“局域网孤岛”现象
TUN 模式是 Clash Verge Rev 最强悍的功能之一:它通过在操作系统数据链路层挂载一块轻量级虚拟网卡,强行接管全系统所有不支持代理设置的原生端游、命令行与后台守护进程。
但在开启 TUN 模式后,很多用户经常会遭遇令人抓狂的副反应:
- 原本在同一局域网下的网络打印机无法找到,打印任务全部堆叠报错;
- 无法通过 `192.168.x.x` 登录家里软路由、NAS 私有云或智能家居后台;
- 本地运行的 Docker 容器和 WSL2 虚拟机子网之间通信中断。
产生这个问题的根本原因在于:TUN 模式的默认全局路由表接管过于激进,把发往本地局域网(私有网段)的数据包也当成了外部流量,一股脑卷入了虚拟网卡隧道中。
二、混合端口 (Mixed Port) 与 TUN 模式的分工协作
要打造不踩坑的网络拓扑,必须理清两者的互补分工:
混合端口 (Mixed Port):监听在本地(如 `127.0.0.1:7897`),同时支持 HTTP 与 Socks5 协议。适合在浏览器、下载工具或开发环境中进行显式配置;
TUN 模式:作为兜底全系统拦截,专门抓取那些无法手动设置代理的“哑终端流量”(如系统后台服务、外服端游对局);
关键平衡点:TUN 模式必须对局域网私有网段保持严格的物理放行与绕过 (Bypass),确保内网数据直通,外网数据中转。
三、修改配置文件实现 TUN 模式完美避让局域网
步骤 1:打开活跃配置文本编辑
打开 Clash Verge Rev,进入左侧「订阅」页面。
找到当前正在使用的配置卡片,右键选择 「作为文本编辑」(或在扩展脚本中追加)。
步骤 2:优化 tun 核心配置代码块
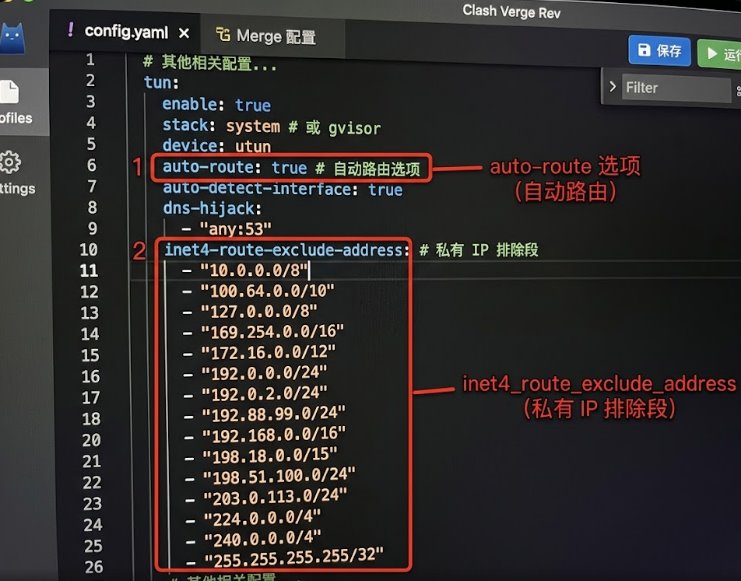
定位到 `tun:` 节点,将其修改或扩展为以下标准的防冲突结构:
tun:
enable: true
stack: system # 电竞与日常首选系统原生网络栈
dns-hijack:
- any:53
auto-route: true # 自动配置系统静态路由表
auto-detect-interface: true # 自动探针真实物理网卡
# 核心关键:强制从虚拟网卡路由中剔除全部局域网私有网段
inet4-route-exclude-address:
- 192.168.0.0/16 # 绝大多数家庭路由网段
- 10.0.0.0/8 # 企业与校园内网网段
- 172.16.0.0/12 # Docker 与虚拟机常用私有段
- 127.0.0.0/8 # 本地回环地址
步骤 3:在 rules 分流规则中强化私有 IP 直连
除了在 TUN 驱动层排除,在底部的 `rules:` 规则树中,确保第一批次包含以下直连指令:
rules:
# 优先放行全部局域网通信(必须加 no-resolve 防止反向查询 DNS 导致挂起)
- IP-CIDR,192.168.0.0/16,DIRECT,no-resolve
- IP-CIDR,10.0.0.0/8,DIRECT,no-resolve
- IP-CIDR,172.16.0.0/12,DIRECT,no-resolve
- GEOIP,private,DIRECT,no-resolve
步骤 4:重启 TUN 服务生效
保存文本并退出。
在 Verge Rev 设置中,关闭一次「TUN 模式」,等待 3 秒后重新开启。
此时打开浏览器输入你的路由器后台地址(如 `192.168.1.1`)或测试局域网打印机,内网连接瞬间秒通,同时外网代理加速依然稳定在线。
四、常见异常排错(FAQ)
问:修改后依然打不开本地 NAS 挂载的 Windows 共享文件夹 (Samba)?
答:Windows 的网络发现协议严重依赖本地广播。按快捷键 Win + I 进入系统「网络和 Internet」->「高级网络设置」,确保你的物理网卡网络配置文件类型设置为 「专用网络 (Private Network)」,而不是公用网络。